Domain ggithub.de kaufen?
Wir ziehen mit dem Projekt
ggithub.de um.
Sind Sie am Kauf der Domain
ggithub.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ggithub.de kaufen?
Wurde der Brief zugestellt oder nicht zugestellt?
Es tut mir leid, ich habe keine Informationen darüber, ob der Brief zugestellt wurde oder nicht. Bitte wenden Sie sich an den entsprechenden Postdienst oder den Absender des Briefes, um weitere Informationen zu erhalten. **
War das Paket erfolgreich zugestellt, obwohl es nie zugestellt wurde?
Nein, wenn das Paket nie zugestellt wurde, kann es nicht als erfolgreich zugestellt betrachtet werden. Es könnte sein, dass es verloren gegangen ist oder es gab ein Missverständnis bei der Zustellung. Es ist ratsam, den Zustelldienst oder den Absender zu kontaktieren, um das Problem zu klären. **


Ähnliche Suchbegriffe für Zugestellt
Top-Angebote
Produkte zum Begriff Zugestellt:
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wolf Ethernet-schnittstellenmodul Ism8i Open Source, 2745831Wolf Ethernet-Schnittstellenmodul ISM8I Open Source, 2745831 Hersteller: Wolf Artikelnr.: 2745831 Wolf Ethernet-Schnittstellenmodul ISM8I Open Source, 2745831 Wolf Ethernet-Schnittstellenmodul ISM8I Open Source Schnittstellenmodul mit offengelegtem TCP/IP-Protokoll zur systemunabhängigen Einbindung von Wolf-Heiz- und Lüftungsgeräten. Schnittstellenmodul mit offengelegtem TCP/IP-Protokoll zur systemunabhängigen Einbindung von Wolf-Heiz- und Lüftungsgeräten. Fabrikat: Wolf GmbH Artikel-Nummer: 2745831266,00 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
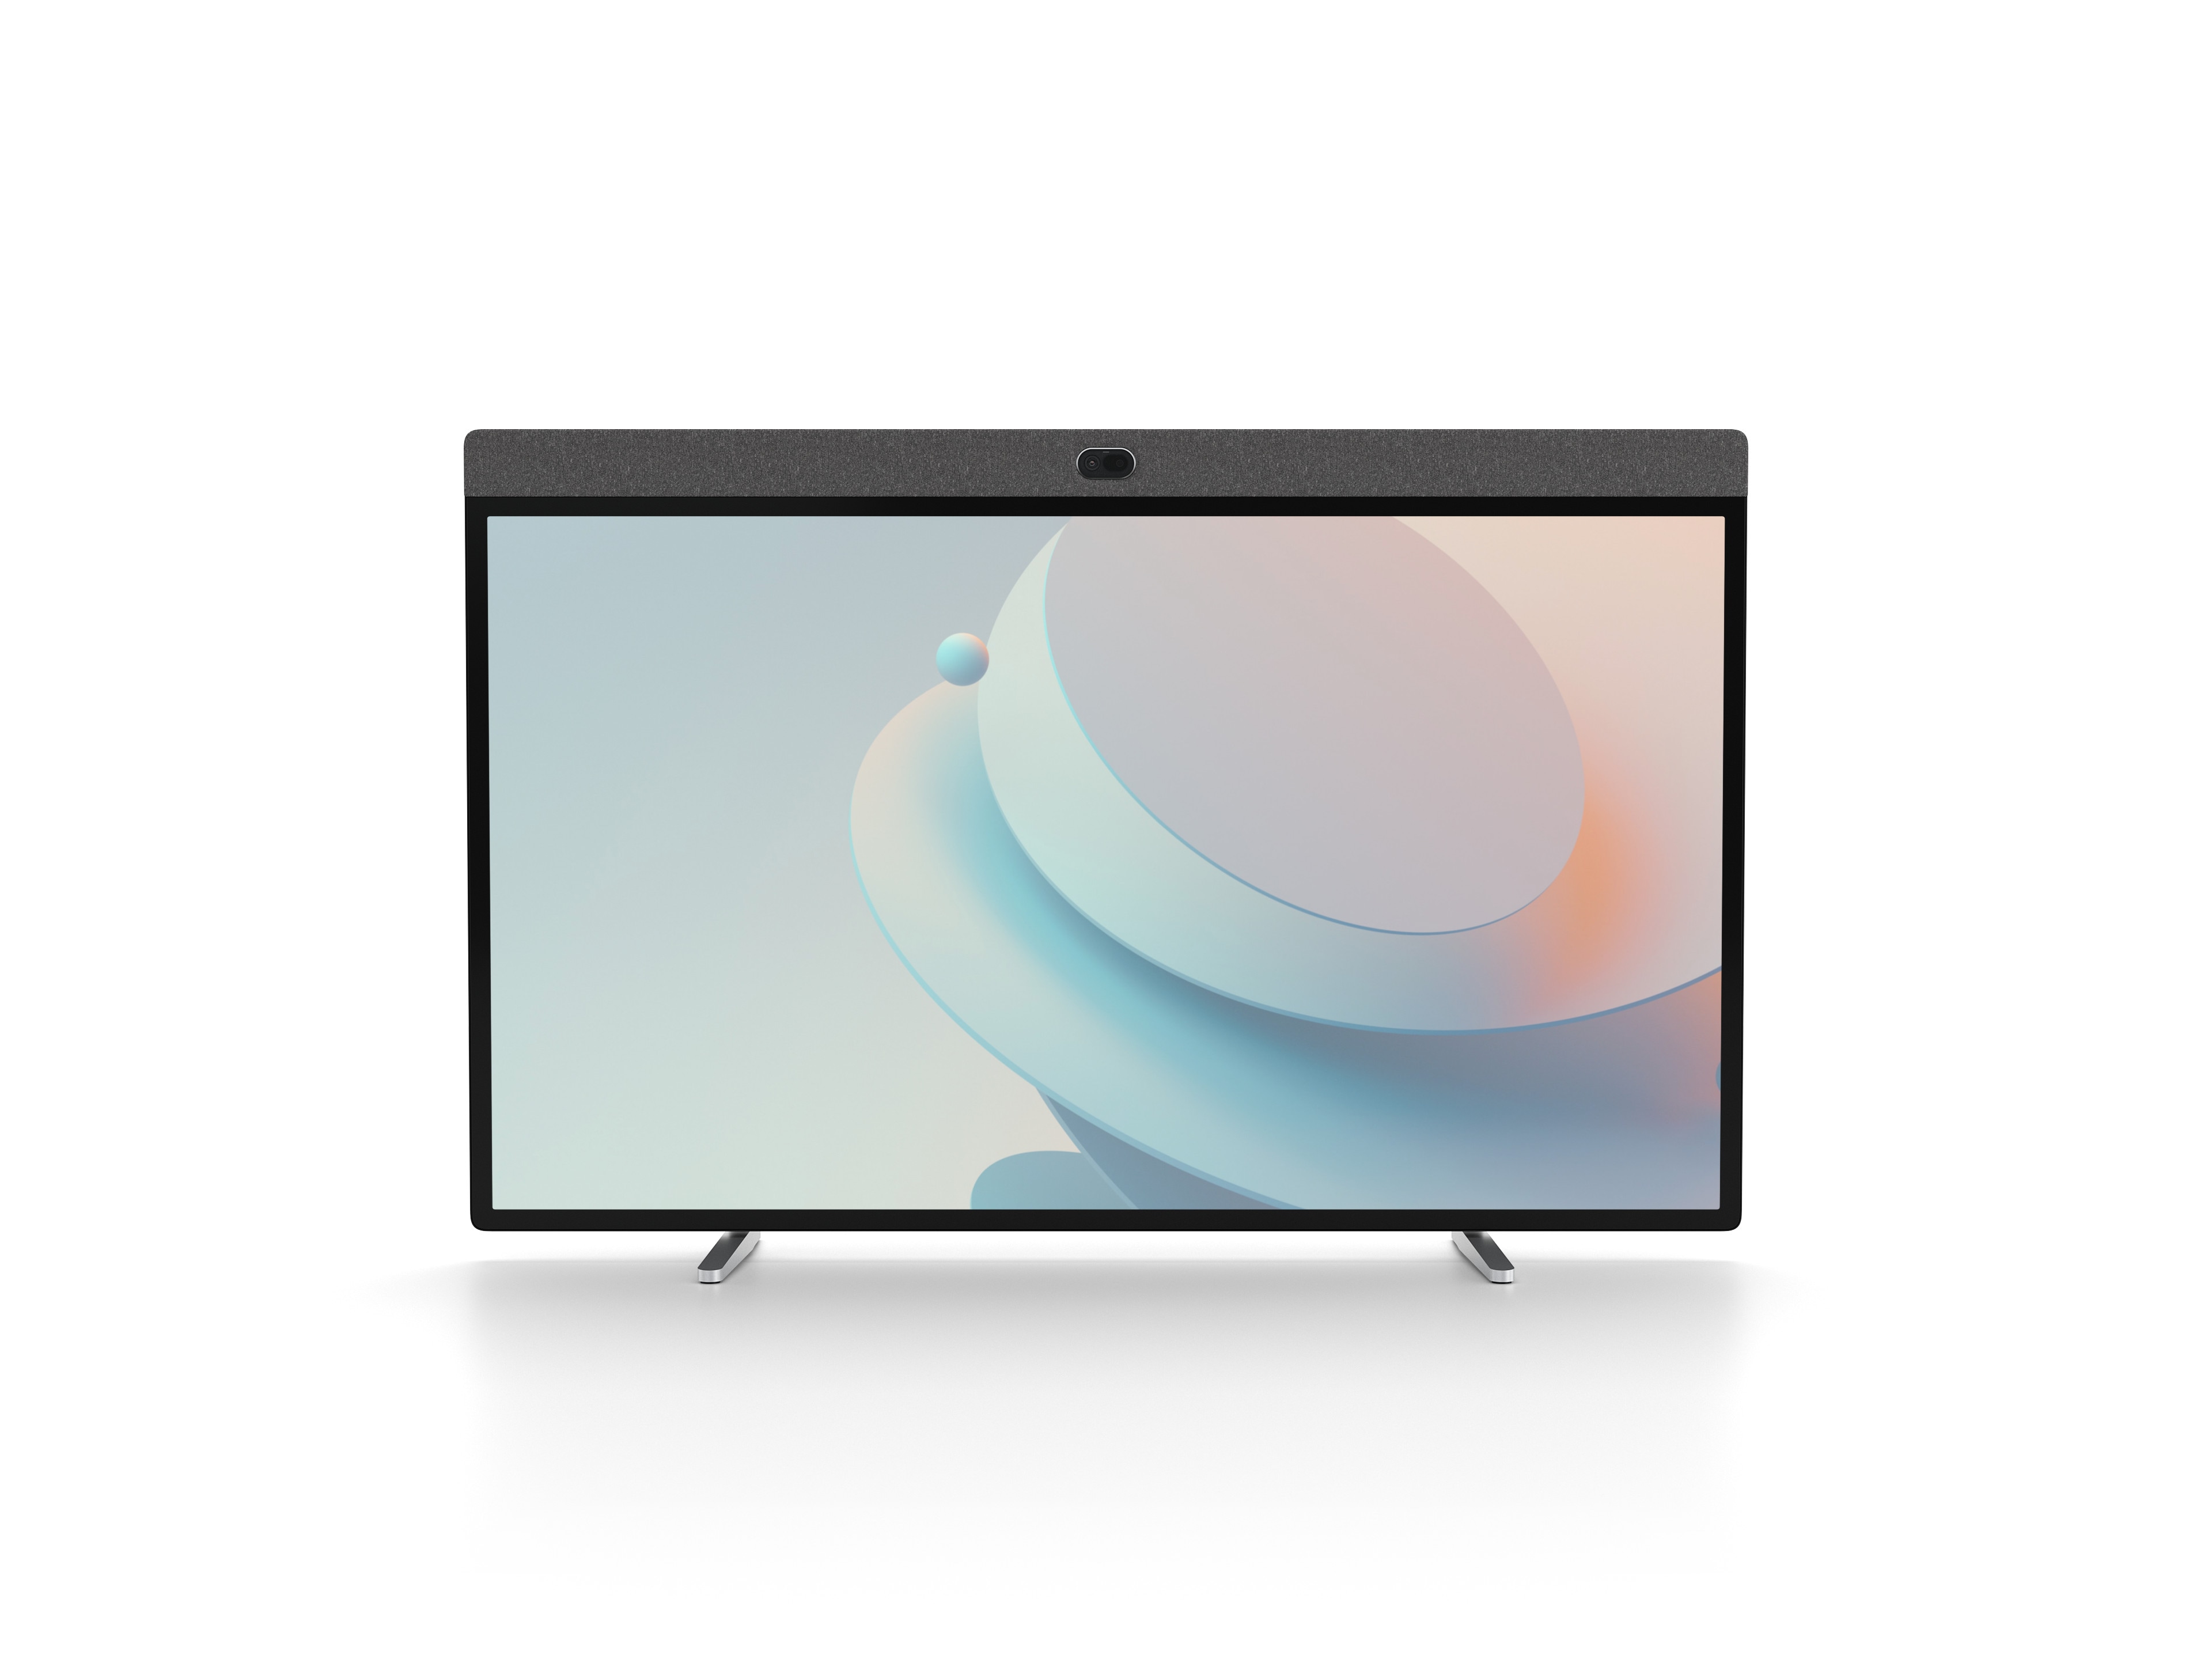
Neat Board 50 - Collaboration Touch-Board für Huddle- & Open-Space-Lösungen50" 4K-Multi-Touch-LED / 113° Sichtfeld Weitwinkelkamera + 50 MP Auflösung der Aufnahme / 4x Digitalzoom, 5x Mikrofone / Neat Active Marker / Zubehör (Nicht im Lieferumfang): Adapter Stand-, Halterung- & Wandhalt7003,80 €*Versand: 49,99 €Sichere Weiterleitung zum Anbieter

-
Wird die gelöschte WhatsApp-Nachricht, die nicht zugestellt wurde, zugestellt?
Nein, wenn eine WhatsApp-Nachricht gelöscht wurde und nicht zugestellt wurde, wird sie nicht zugestellt. Gelöschte Nachrichten werden aus dem System entfernt und können nicht mehr abgerufen werden. **
-
Wurde Speedpak zugestellt?
Ich kann diese Frage nicht beantworten, da ich keine Informationen über den Status der Zustellung von Speedpak habe. Bitte wenden Sie sich an den entsprechenden Zustelldienst oder den Absender, um den aktuellen Status Ihrer Sendung zu erfahren. **
-
Wurde der DHL Ablageort als zugestellt angegeben, obwohl es nicht zugestellt wurde?
Es ist möglich, dass der DHL Ablageort als zugestellt angegeben wurde, obwohl die Sendung tatsächlich nicht zugestellt wurde. Dies kann verschiedene Gründe haben, wie zum Beispiel einen Fehler des Zustellers oder eine ungenaue Erfassung der Zustellinformationen. In solchen Fällen sollte man sich direkt an den DHL Kundenservice wenden, um das Problem zu klären und eine Lösung zu finden. **
-
Wurde das Einschreiben der Deutschen Post falsch zugestellt oder gar nicht zugestellt?
Es tut mir leid, aber als KI habe ich keinen Zugriff auf aktuelle Informationen über individuelle Postzustellungen. Es ist möglich, dass das Einschreiben der Deutschen Post falsch zugestellt wurde oder gar nicht zugestellt wurde. In solchen Fällen empfehle ich, sich direkt an die Deutsche Post zu wenden, um den Status des Einschreibens zu klären. **


Was ist Open-Source-Software?
Open-Source-Software ist Software, deren Quellcode frei verfügbar ist und von der Gemeinschaft frei genutzt, geändert und weiterentwickelt werden kann. Dies bedeutet, dass die Entwickler den Code einsehen, modifizieren und an ihre eigenen Bedürfnisse anpassen können. Open-Source-Software fördert die Zusammenarbeit und den Wissensaustausch in der Entwicklergemeinschaft und trägt zur Schaffung von innovativen Lösungen bei. Ein bekanntes Beispiel für Open-Source-Software ist das Betriebssystem Linux. **
Wie sicher ist Open Source?
Open Source Software ist im Allgemeinen sicher, da der Quellcode für jeden zugänglich ist und von einer großen Community überprüft wird. Durch die Transparenz des Codes können Sicherheitslücken schneller erkannt und behoben werden. Dennoch ist es wichtig, dass Open Source Software regelmäßig aktualisiert und gepflegt wird, um mögliche Sicherheitsrisiken zu minimieren. **
Top-Angebote
Produkte zum Begriff Zugestellt:
-
TOPP Verplant & Zugestellt – Wer lässt Wohnträume wahr werden?Das Flip & Write-Spiel über große Pläne und zu wenig Platz In diesem Spiel lebst du den Traum vom Einrichten deiner Wohnung. Doch nicht nur der: Von der bescheidenen WG zum Einfamilienhaus, vom Großraumbüro zum stylischen Loft – mit deinem neuen Innenarchitektur-Büro meisterst du jeden noch so verwinkelten Raum! Doch nimm dich vor der Konkurrenz ebenso in Acht wie vor deiner Kundschaft: Gerade hast du erfolgreich Ausziehsofa, Kratzbaum und Kickertisch zu einem harmonischen Ensemble vereinigt, da muss unbedingt noch Omas Schrankwand in Eiche rustikal mit ins Zimmer ... Wählt Möbelstücke und arrangiert sie passend in dem Grundriss auf eurem Zeichenbrett. Beweist euch in 26 skurrilen Aufträgen mit unterschiedlichen Schwierigkeitsstufen. Nur das am besten durchdachte Design bekommt den Zuschlag und gewinnt das Spiel! In diesem Flip & Write-Spiel sind immer alle gleichzeitig dran, so dass nicht eine Sekunde Langeweile aufkommt. Inhalt: Anleitung Auftragsbuch mit 26 Szenarien Spielblock (100 Blatt, beidseitig bedruckt) 71 Karten 25 Marker Stifte nicht enthalten Anleitung & Auftragsbuch auf Englisch: Spielanleitung / game rules download Auftragsbuch / mission book download Spielprinzip: In einen Grundriss müssen möglichst viele Möbelstücke passend eingezeichnet werden, um Punkte zu sammeln. Alle spielen gleichzeitig auf dem vor ihnen liegenden Zeichenblatt. Das Szenario bestimmt, welche Möbel vorkommen sollen und für welche Kombinationen es Bonuspunkte gibt. Reihum darf je eine Person entscheiden, welches der Möbelstücke von allen eingezeichnet werden muss. Da immer zu wenig Platz ist, wird cleveres Planen und Puzzeln belohnt! Ein Joker hilft einmalig, wenn man in der Klemme steckt. 2–6 Personen Ab 10 Jahren 30 Minuten Spielzeit Video zum Spiel:24,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Open Bricks Open Brick Source Light Stax ShineMit dem Open Brick Source Light Stax Shine bringst du deine Steckbaustein-Kreationen zum Leuchten! Diese innovativen Bausteine sind kompatibel mit den meisten herkömmlichen Steckbausteinen und ermöglichen dir, deine Modelle auf eine völlig neue Weise zu gestalten. Jeder Stein enthält eine kleine LED, die dein Bauwerk in verschiedenen Farben erstrahlen lässt. Einfach zusammenstecken, an die Energiequelle anschließen und schon beginnt der Spaß! Das Set enthält eine Vielzahl von leuchtenden Bausteinen in verschiedenen Größen und Farben, damit du deiner Kreativität freien Lauf lassen kannst. Egal ob du ein Schloss, ein Auto oder eine futuristische Stadt baust, mit Light Stax Shine wird dein Projekt zum Hingucker. Die Bausteine sind aus hochwertigem, robustem Material gefertigt und garantieren langanhaltenden Spielspaß. Zusätzlich bietet das Set einen USB-Ladekabel, sodass du den wiederaufladbaren Batterie Baustein unkompliziert aufladen und wiederverwenden kannst. Ideal für Kinder und Erwachsene, die Freude am Bauen und Gestalten haben und ihre Kreationen zum Leben erwecken möchten. Hol dir jetzt das Open Brick Source Light Stax Shine und lasse deine Bauwerke in neuem Licht erstrahlen! ;75 x STAX mit LED ;Wiederaufladbarer Batterie Baustein44,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wolf Ethernet-schnittstellenmodul Ism8i Open Source, 2745831Wolf Ethernet-Schnittstellenmodul ISM8I Open Source, 2745831 Hersteller: Wolf Artikelnr.: 2745831 Wolf Ethernet-Schnittstellenmodul ISM8I Open Source, 2745831 Wolf Ethernet-Schnittstellenmodul ISM8I Open Source Schnittstellenmodul mit offengelegtem TCP/IP-Protokoll zur systemunabhängigen Einbindung von Wolf-Heiz- und Lüftungsgeräten. Schnittstellenmodul mit offengelegtem TCP/IP-Protokoll zur systemunabhängigen Einbindung von Wolf-Heiz- und Lüftungsgeräten. Fabrikat: Wolf GmbH Artikel-Nummer: 2745831266,00 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Wurde der Brief zugestellt oder nicht zugestellt?
Es tut mir leid, ich habe keine Informationen darüber, ob der Brief zugestellt wurde oder nicht. Bitte wenden Sie sich an den entsprechenden Postdienst oder den Absender des Briefes, um weitere Informationen zu erhalten. **
-
War das Paket erfolgreich zugestellt, obwohl es nie zugestellt wurde?
Nein, wenn das Paket nie zugestellt wurde, kann es nicht als erfolgreich zugestellt betrachtet werden. Es könnte sein, dass es verloren gegangen ist oder es gab ein Missverständnis bei der Zustellung. Es ist ratsam, den Zustelldienst oder den Absender zu kontaktieren, um das Problem zu klären. **
-
Wird die gelöschte WhatsApp-Nachricht, die nicht zugestellt wurde, zugestellt?
Nein, wenn eine WhatsApp-Nachricht gelöscht wurde und nicht zugestellt wurde, wird sie nicht zugestellt. Gelöschte Nachrichten werden aus dem System entfernt und können nicht mehr abgerufen werden. **
-
Wurde Speedpak zugestellt?
Ich kann diese Frage nicht beantworten, da ich keine Informationen über den Status der Zustellung von Speedpak habe. Bitte wenden Sie sich an den entsprechenden Zustelldienst oder den Absender, um den aktuellen Status Ihrer Sendung zu erfahren. **
Ähnliche Suchbegriffe für Zugestellt
-
Neat Board 50 - Collaboration Touch-Board für Huddle- & Open-Space-Lösungen50" 4K-Multi-Touch-LED / 113° Sichtfeld Weitwinkelkamera + 50 MP Auflösung der Aufnahme / 4x Digitalzoom, 5x Mikrofone / Neat Active Marker / Zubehör (Nicht im Lieferumfang): Adapter Stand-, Halterung- & Wandhalt7003,80 €*Versand: 49,99 €Sichere Weiterleitung zum Anbieter
-
Hacker, Steffen: Verplant & Zugestellt - Wer lässt Wohnträume wahr werden?Verplant & Zugestellt - Wer lässt Wohnträume wahr werden? , Das Flip & Write-Spiel über große Pläne und zu wenig Platz. Mit 26 Szenarien von Tiny House bis Luxusvilla , Sonstige > Hygiene & Gesundheit , Auflage: 2. Auflage, Erscheinungsjahr: 20230809, Produktform: Spiele, Autoren: Hacker, Steffen, Illustrator: Masson, Clément, Auflage: 23002, Auflage/Ausgabe: 2. Auflage, Themenüberschrift: GAMES & ACTIVITIES / Logic & Brain Teasers, Keyword: Architektur zeichnen; Coole Familienspiele; Flip and Draw; Geschenk für Umzug und Umzugshelfer; Gesellschaftsspiel für 2 bis 6 Personen; Kennerspiel; Roll and Write Spiele; Spiel für Erwachsene mit einfachen Regeln; Spiel für Wohnung einrichten; Verflixt und zugestellt; Zeichenspiel für Innenarchitekten, Fachschema: Architekt / Innenarchitekt~Innenarchitektur - Innenarchitekt~Non Books / Spiele / Kartenspiele~Non Books / Spielkarte~Spiel / Brettspiel, Würfelspiel~Quiz~Rätsel / Quiz, Fachkategorie: Architektur: Innenarchitektur~Brettspiele~Kinder/Jugendliche: Allgemeine Interessen: Spiele~Rätsel und Quizfragen, Interesse Alter: empfohlenes Alter: ab 10 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 10, Warengruppe: NB/Spielen/Raten, UNSPSC: 95049080, Warenverzeichnis für die Außenhandelsstatistik: 95049080, Sender’s product category: NONBO, Länge: 204, Breite: 202, Höhe: 55, Gewicht: 802, Produktform: Spiele, Genre: Spiele, PBS,23,56 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sommer, Frank: Shell-ProgrammierungShell-Programmierung , Das umfassende Handbuch. Für Bourne-, Korn- und Bourne-Again-Shell (bash). Ideal für alle UNIX-Admins (Linux, macOS) , Radlager > Sportfederung , Auflage: 7. Auflage, Erscheinungsjahr: 20220609, Produktform: Leinen, Titel der Reihe: Rheinwerk Computing##, Autoren: Sommer, Frank~Kania, Stefan~Wolf, Jürgen, Edition: REV, Auflage: 22007, Auflage/Ausgabe: 7. Auflage, Seitenzahl/Blattzahl: 868, Themenüberschrift: COMPUTERS / System Administration / Linux & UNIX Administration, Keyword: Terminal; grep; awk; sed; Programmieren; Entwickeln; Reguläre Ausdrücke regular expressions; Ubuntu; Arch Gentoo; Shell-Scripting; Kommandozeile; Scripte Skripte; Hand-Buch lernen Wissen Tipps Kurse Grundlagen Tutorials Workshops; LPIC; Automatisierung; Bash; Linux; UNIX, Fachschema: Betriebssystem (EDV)~Operating System~EDV / Theorie / Allgemeines~Informatik~Linux / Programmierung~Programmiersprachen~Shell (EDV)~Unix / Programmierung~Betriebssystem (EDV) / Linux~Linux~Unix / Linux, Fachkategorie: Systemadministration, Sprache: Deutsch, Warengruppe: HC/Betriebssysteme/Benutzeroberflächen, Fachkategorie: Linux, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Länge: 246, Breite: 181, Höhe: 54, Gewicht: 1722, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2674210, Vorgänger EAN: 9783836263467 9783836240871 9783836223102 9783836216500 9783836211574, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0080, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 5378344,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wurde der DHL Ablageort als zugestellt angegeben, obwohl es nicht zugestellt wurde?
Es ist möglich, dass der DHL Ablageort als zugestellt angegeben wurde, obwohl die Sendung tatsächlich nicht zugestellt wurde. Dies kann verschiedene Gründe haben, wie zum Beispiel einen Fehler des Zustellers oder eine ungenaue Erfassung der Zustellinformationen. In solchen Fällen sollte man sich direkt an den DHL Kundenservice wenden, um das Problem zu klären und eine Lösung zu finden. **
-
Wurde das Einschreiben der Deutschen Post falsch zugestellt oder gar nicht zugestellt?
Es tut mir leid, aber als KI habe ich keinen Zugriff auf aktuelle Informationen über individuelle Postzustellungen. Es ist möglich, dass das Einschreiben der Deutschen Post falsch zugestellt wurde oder gar nicht zugestellt wurde. In solchen Fällen empfehle ich, sich direkt an die Deutsche Post zu wenden, um den Status des Einschreibens zu klären. **
-
Was ist Open-Source-Software?
Open-Source-Software ist Software, deren Quellcode frei verfügbar ist und von der Gemeinschaft frei genutzt, geändert und weiterentwickelt werden kann. Dies bedeutet, dass die Entwickler den Code einsehen, modifizieren und an ihre eigenen Bedürfnisse anpassen können. Open-Source-Software fördert die Zusammenarbeit und den Wissensaustausch in der Entwicklergemeinschaft und trägt zur Schaffung von innovativen Lösungen bei. Ein bekanntes Beispiel für Open-Source-Software ist das Betriebssystem Linux. **
-
Wie sicher ist Open Source?
Open Source Software ist im Allgemeinen sicher, da der Quellcode für jeden zugänglich ist und von einer großen Community überprüft wird. Durch die Transparenz des Codes können Sicherheitslücken schneller erkannt und behoben werden. Dennoch ist es wichtig, dass Open Source Software regelmäßig aktualisiert und gepflegt wird, um mögliche Sicherheitsrisiken zu minimieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.