Domain ggithub.de kaufen?
Wir ziehen mit dem Projekt
ggithub.de um.
Sind Sie am Kauf der Domain
ggithub.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ggithub.de kaufen?
Was bedeutet Autorisierung erfolgt?
Was bedeutet Autorisierung erfolgt? Autorisierung erfolgt bedeutet, dass eine Person oder eine Institution die Berechtigung erhalten hat, bestimmte Aktionen oder Transaktionen durchzuführen. Dies kann beispielsweise bedeuten, dass eine Zahlung autorisiert wurde oder dass jemand Zugriff auf bestimmte Daten oder Ressourcen hat. Die Autorisierung erfolgt in der Regel nach einer Überprüfung der Identität und der Berechtigungen der betreffenden Person oder Institution. Dadurch wird sichergestellt, dass nur befugte Personen oder Organisationen bestimmte Handlungen ausführen können. **
Was bedeutet offene Autorisierung?
Was bedeutet offene Autorisierung? Offene Autorisierung bezieht sich auf ein Zahlungsverfahren, bei dem der Händler die Kreditkarteninformationen des Kunden speichert, um später Zahlungen zu tätigen, ohne dass der Kunde jedes Mal erneut autorisieren muss. Dies kann bequem sein, birgt jedoch auch Sicherheitsrisiken, da die sensiblen Daten des Kunden gespeichert werden. Es ist wichtig, dass Händler strenge Sicherheitsmaßnahmen implementieren, um die Daten ihrer Kunden zu schützen. Offene Autorisierung wird häufig in Abonnementdiensten oder wiederkehrenden Zahlungen verwendet. **

Ähnliche Suchbegriffe für Autorisierung
Top-Angebote
Produkte zum Begriff Autorisierung:
-
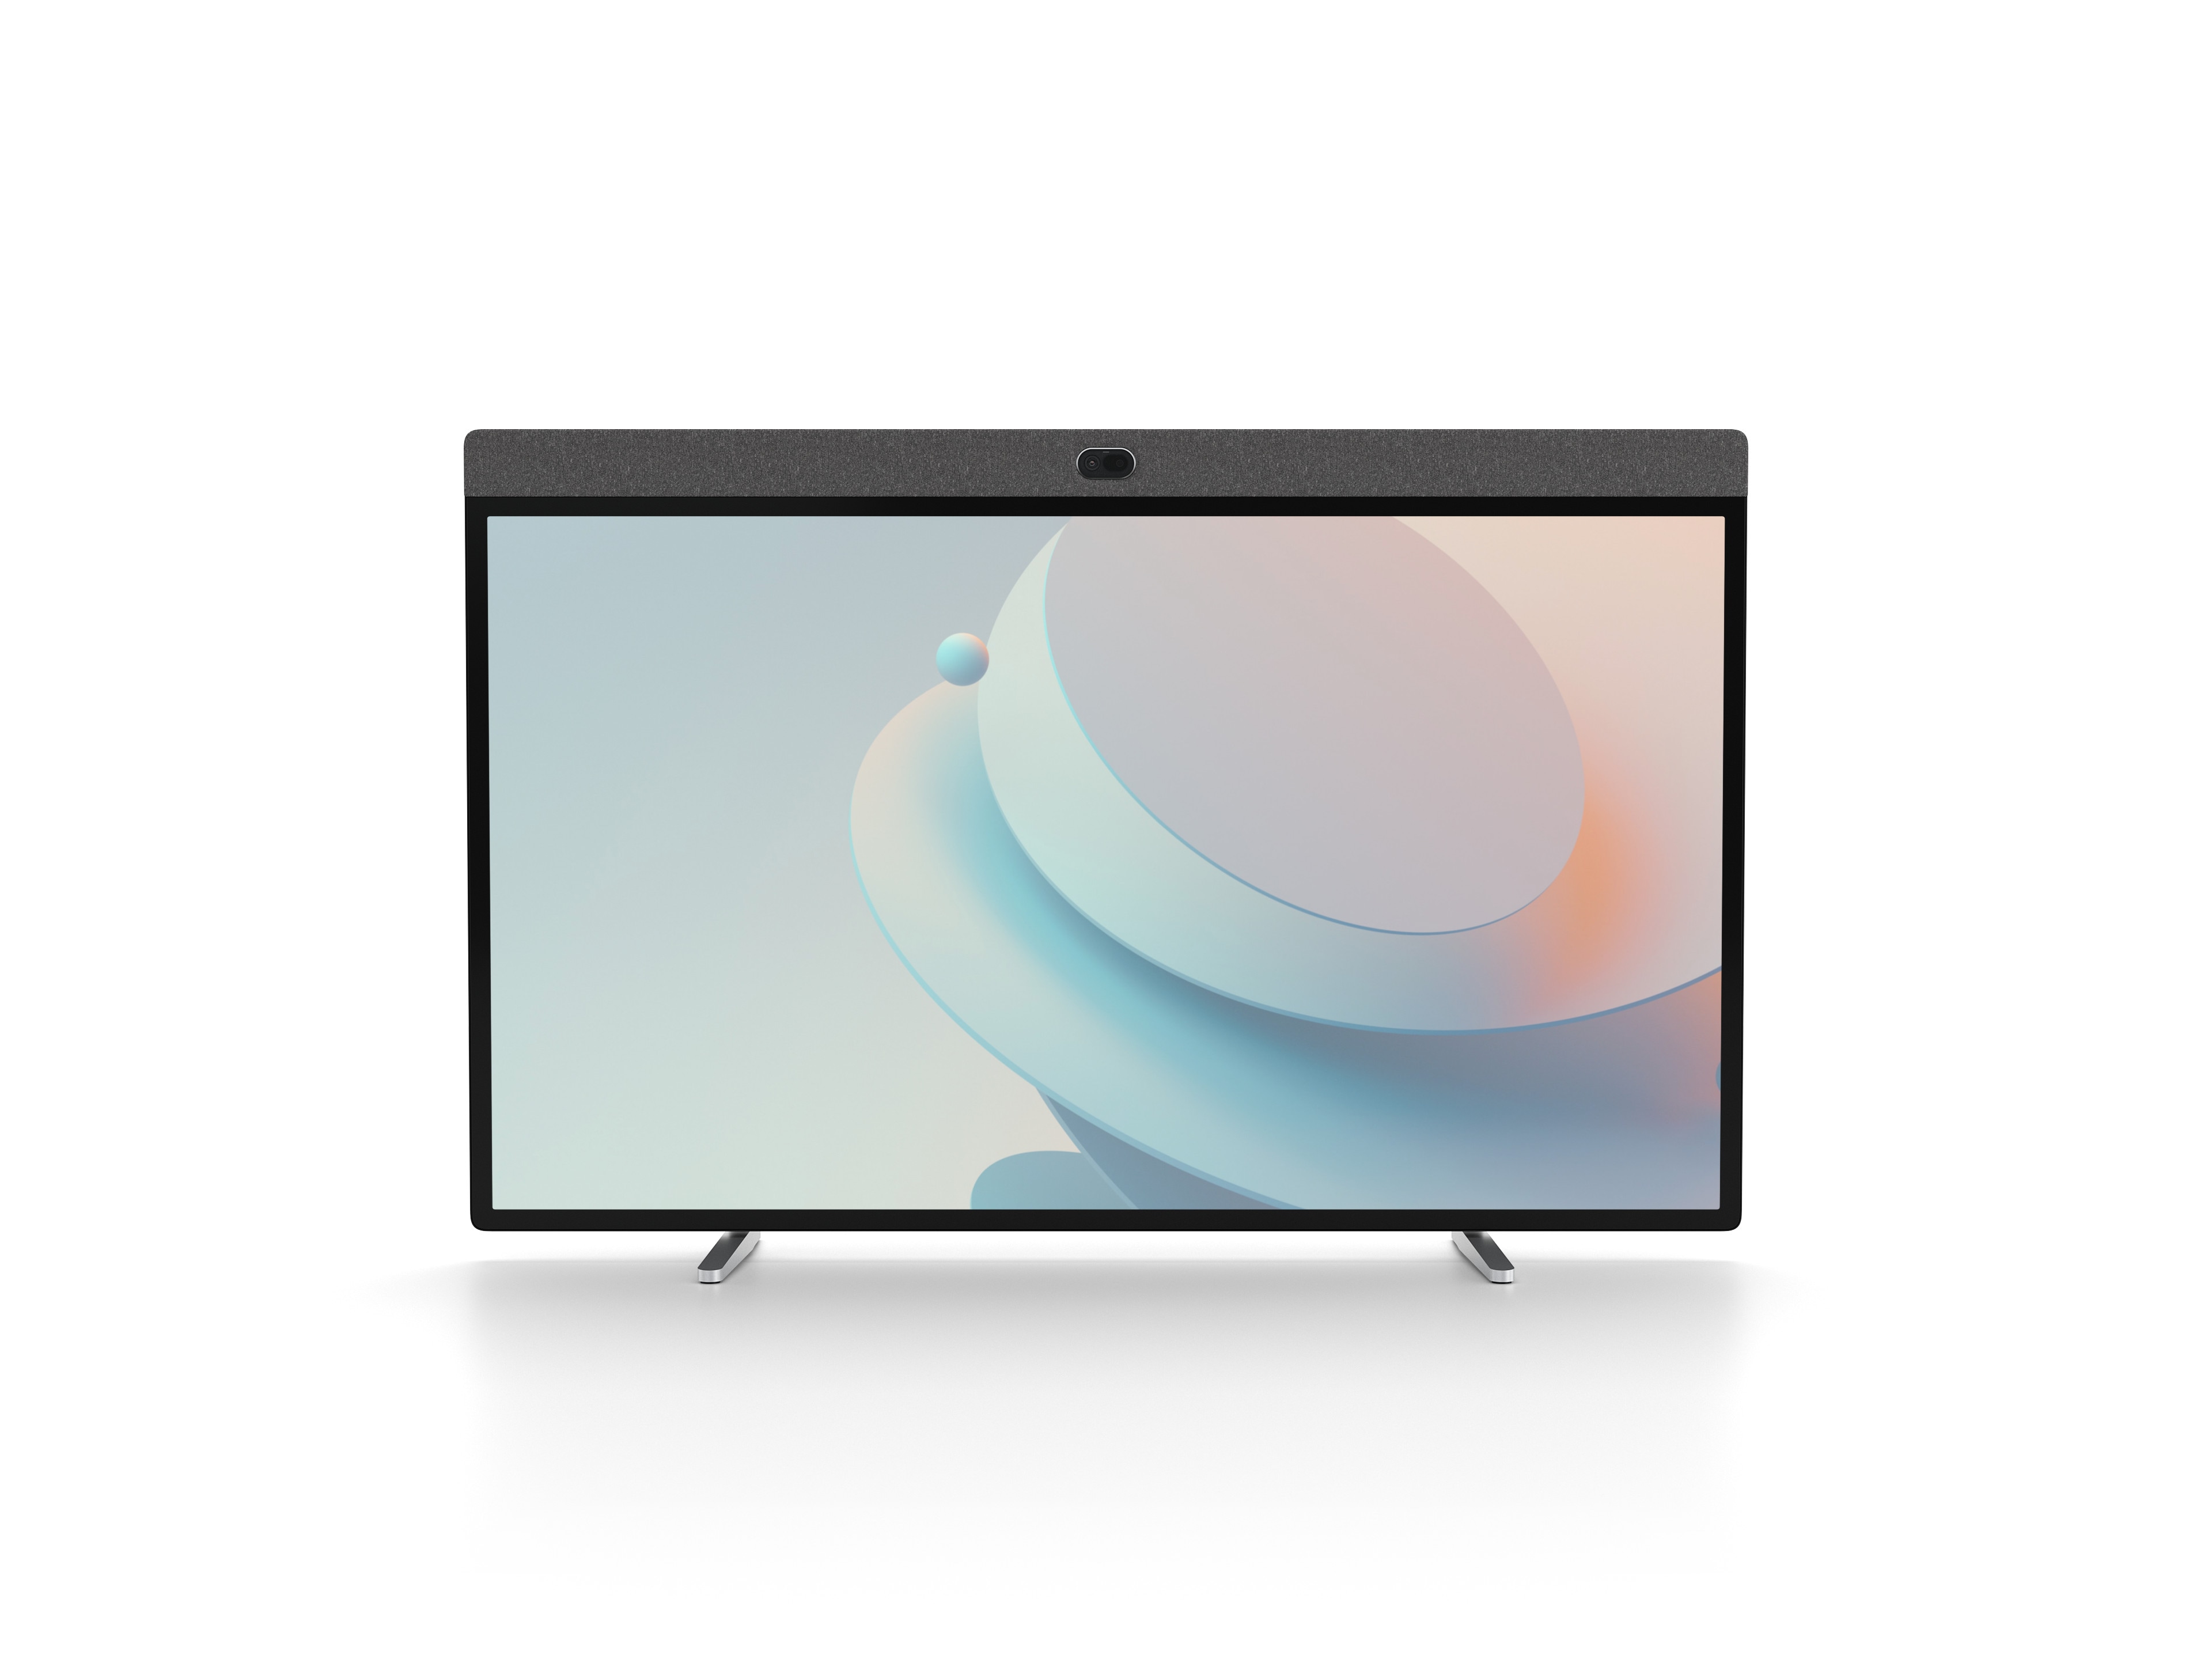
Neat Board 50 - Collaboration Touch-Board für Huddle- & Open-Space-Lösungen50" 4K-Multi-Touch-LED / 113° Sichtfeld Weitwinkelkamera + 50 MP Auflösung der Aufnahme / 4x Digitalzoom, 5x Mikrofone / Neat Active Marker / Zubehör (Nicht im Lieferumfang): Adapter Stand-, Halterung- & Wandhalt6947,47 €*Versand: 49,99 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sommer, Frank: Shell-ProgrammierungShell-Programmierung , Das umfassende Handbuch. Für Bourne-, Korn- und Bourne-Again-Shell (bash). Ideal für alle UNIX-Admins (Linux, macOS) , Radlager > Sportfederung , Auflage: 7. Auflage, Erscheinungsjahr: 20220609, Produktform: Leinen, Titel der Reihe: Rheinwerk Computing##, Autoren: Sommer, Frank~Kania, Stefan~Wolf, Jürgen, Edition: REV, Auflage: 22007, Auflage/Ausgabe: 7. Auflage, Seitenzahl/Blattzahl: 868, Themenüberschrift: COMPUTERS / System Administration / Linux & UNIX Administration, Keyword: Terminal; grep; awk; sed; Programmieren; Entwickeln; Reguläre Ausdrücke regular expressions; Ubuntu; Arch Gentoo; Shell-Scripting; Kommandozeile; Scripte Skripte; Hand-Buch lernen Wissen Tipps Kurse Grundlagen Tutorials Workshops; LPIC; Automatisierung; Bash; Linux; UNIX, Fachschema: Betriebssystem (EDV)~Operating System~EDV / Theorie / Allgemeines~Informatik~Linux / Programmierung~Programmiersprachen~Shell (EDV)~Unix / Programmierung~Betriebssystem (EDV) / Linux~Linux~Unix / Linux, Fachkategorie: Systemadministration, Sprache: Deutsch, Warengruppe: HC/Betriebssysteme/Benutzeroberflächen, Fachkategorie: Linux, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Länge: 246, Breite: 181, Höhe: 54, Gewicht: 1722, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2674210, Vorgänger EAN: 9783836263467 9783836240871 9783836223102 9783836216500 9783836211574, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0080, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 5378344,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was ist eine Riverty Autorisierung?
Eine Riverty Autorisierung ist ein Prozess, bei dem eine Person oder eine Organisation die Berechtigung erhält, auf bestimmte Ressourcen oder Informationen zuzugreifen. Dies kann durch die Vergabe von Zugriffsrechten oder die Verwendung von Sicherheitsmechanismen wie Passwörtern oder Zwei-Faktor-Authentifizierung erfolgen. Die Riverty Autorisierung stellt sicher, dass nur autorisierte Benutzer auf die gewünschten Ressourcen zugreifen können und schützt so vor unbefugtem Zugriff oder Missbrauch. **
-
Was bedeutet die PayPal-Autorisierung?
Die PayPal-Autorisierung ist ein Prozess, bei dem ein Händler die Berechtigung erhält, Geld von einem PayPal-Konto abzubuchen. Dies geschieht, indem der Kunde seine Zustimmung gibt, dass der Händler auf sein PayPal-Konto zugreifen kann. Die Autorisierung ermöglicht es dem Händler, Zahlungen vom Kunden zu erhalten, ohne dass dieser seine Zahlungsinformationen erneut eingeben muss. **
-
Was bedeutet "PayPal offene Autorisierung"?
Die "PayPal offene Autorisierung" bezieht sich auf eine Funktion von PayPal, bei der ein Händler eine Zahlung vorerst autorisiert, aber noch nicht abschließt. Dadurch kann der Händler die Zahlung später bestätigen und den Betrag einziehen, wenn die Ware oder Dienstleistung erbracht wurde. Diese Funktion ermöglicht es Händlern, Zahlungen zu reservieren, bis sie bereit sind, den Kauf abzuschließen. **
-
Was ist eine Autorisierung der Kreditkarte?
Was ist eine Autorisierung der Kreditkarte? **
Was bedeutet bei PayPal Autorisierung offen?
"Was bedeutet bei PayPal Autorisierung offen?" Dies bedeutet, dass eine Zahlung noch nicht abgeschlossen oder autorisiert wurde. Es kann verschiedene Gründe dafür geben, wie zum Beispiel fehlende Bestätigungsinformationen oder Sicherheitsüberprüfungen. In diesem Zustand wird die Zahlung vorläufig zurückgehalten, bis alle erforderlichen Schritte abgeschlossen sind. Es ist ratsam, den Kundenservice von PayPal zu kontaktieren, um weitere Informationen zu erhalten und das Problem zu lösen. **
Wie erfolgt die Autorisierung der Kreditkarte?
Die Autorisierung einer Kreditkarte erfolgt in der Regel durch den Händler, der die Kreditkarteninformationen des Kunden an den Kreditkartenanbieter weiterleitet. Der Kreditkartenanbieter prüft dann die Gültigkeit der Kreditkarte, die Verfügbarkeit des Kreditrahmens und die Identität des Karteninhabers. Wenn alle Informationen bestätigt werden, wird die Transaktion genehmigt und der Betrag wird dem Händler gutgeschrieben. **
Top-Angebote
Produkte zum Begriff Autorisierung:
-
Open Brick Source Light Stax ShineMit dem Open Brick Source Light Stax Shine bringst du deine Steckbaustein-Kreationen zum Leuchten! Diese innovativen Bausteine sind kompatibel mit den meisten herkömmlichen Steckbausteinen und ermöglichen dir, deine Modelle auf eine völlig neue Weise zu gestalten. Jeder Stein enthält eine kleine LED, die dein Bauwerk in verschiedenen Farben erstrahlen lässt. Einfach zusammenstecken, an die Energiequelle anschließen und schon beginnt der Spaß! Das Set enthält eine Vielzahl von leuchtenden Bausteinen in verschiedenen Größen und Farben, damit du deiner Kreativität freien Lauf lassen kannst. Egal ob du ein Schloss, ein Auto oder eine futuristische Stadt baust, mit Light Stax Shine wird dein Projekt zum Hingucker. Die Bausteine sind aus hochwertigem, robustem Material gefertigt und garantieren langanhaltenden Spielspaß. Zusätzlich bietet das Set einen USB-Ladekabel, sodass du den wiederaufladbaren Batterie Baustein unkompliziert aufladen und wiederverwenden kannst. Ideal für Kinder und Erwachsene, die Freude am Bauen und Gestalten haben und ihre Kreationen zum Leben erwecken möchten. Hol dir jetzt das Open Brick Source Light Stax Shine und lasse deine Bauwerke in neuem Licht erstrahlen! ; 75 x STAX mit LED ; Wiederaufladbarer Batterie Baustein44,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Neat Board 50 - Collaboration Touch-Board für Huddle- & Open-Space-Lösungen50" 4K-Multi-Touch-LED / 113° Sichtfeld Weitwinkelkamera + 50 MP Auflösung der Aufnahme / 4x Digitalzoom, 5x Mikrofone / Neat Active Marker / Zubehör (Nicht im Lieferumfang): Adapter Stand-, Halterung- & Wandhalt6947,47 €*Versand: 49,99 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet Autorisierung erfolgt?
Was bedeutet Autorisierung erfolgt? Autorisierung erfolgt bedeutet, dass eine Person oder eine Institution die Berechtigung erhalten hat, bestimmte Aktionen oder Transaktionen durchzuführen. Dies kann beispielsweise bedeuten, dass eine Zahlung autorisiert wurde oder dass jemand Zugriff auf bestimmte Daten oder Ressourcen hat. Die Autorisierung erfolgt in der Regel nach einer Überprüfung der Identität und der Berechtigungen der betreffenden Person oder Institution. Dadurch wird sichergestellt, dass nur befugte Personen oder Organisationen bestimmte Handlungen ausführen können. **
-
Was bedeutet offene Autorisierung?
Was bedeutet offene Autorisierung? Offene Autorisierung bezieht sich auf ein Zahlungsverfahren, bei dem der Händler die Kreditkarteninformationen des Kunden speichert, um später Zahlungen zu tätigen, ohne dass der Kunde jedes Mal erneut autorisieren muss. Dies kann bequem sein, birgt jedoch auch Sicherheitsrisiken, da die sensiblen Daten des Kunden gespeichert werden. Es ist wichtig, dass Händler strenge Sicherheitsmaßnahmen implementieren, um die Daten ihrer Kunden zu schützen. Offene Autorisierung wird häufig in Abonnementdiensten oder wiederkehrenden Zahlungen verwendet. **
-
Was ist eine Riverty Autorisierung?
Eine Riverty Autorisierung ist ein Prozess, bei dem eine Person oder eine Organisation die Berechtigung erhält, auf bestimmte Ressourcen oder Informationen zuzugreifen. Dies kann durch die Vergabe von Zugriffsrechten oder die Verwendung von Sicherheitsmechanismen wie Passwörtern oder Zwei-Faktor-Authentifizierung erfolgen. Die Riverty Autorisierung stellt sicher, dass nur autorisierte Benutzer auf die gewünschten Ressourcen zugreifen können und schützt so vor unbefugtem Zugriff oder Missbrauch. **
-
Was bedeutet die PayPal-Autorisierung?
Die PayPal-Autorisierung ist ein Prozess, bei dem ein Händler die Berechtigung erhält, Geld von einem PayPal-Konto abzubuchen. Dies geschieht, indem der Kunde seine Zustimmung gibt, dass der Händler auf sein PayPal-Konto zugreifen kann. Die Autorisierung ermöglicht es dem Händler, Zahlungen vom Kunden zu erhalten, ohne dass dieser seine Zahlungsinformationen erneut eingeben muss. **
Ähnliche Suchbegriffe für Autorisierung
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sommer, Frank: Shell-ProgrammierungShell-Programmierung , Das umfassende Handbuch. Für Bourne-, Korn- und Bourne-Again-Shell (bash). Ideal für alle UNIX-Admins (Linux, macOS) , Radlager > Sportfederung , Auflage: 7. Auflage, Erscheinungsjahr: 20220609, Produktform: Leinen, Titel der Reihe: Rheinwerk Computing##, Autoren: Sommer, Frank~Kania, Stefan~Wolf, Jürgen, Edition: REV, Auflage: 22007, Auflage/Ausgabe: 7. Auflage, Seitenzahl/Blattzahl: 868, Themenüberschrift: COMPUTERS / System Administration / Linux & UNIX Administration, Keyword: Terminal; grep; awk; sed; Programmieren; Entwickeln; Reguläre Ausdrücke regular expressions; Ubuntu; Arch Gentoo; Shell-Scripting; Kommandozeile; Scripte Skripte; Hand-Buch lernen Wissen Tipps Kurse Grundlagen Tutorials Workshops; LPIC; Automatisierung; Bash; Linux; UNIX, Fachschema: Betriebssystem (EDV)~Operating System~EDV / Theorie / Allgemeines~Informatik~Linux / Programmierung~Programmiersprachen~Shell (EDV)~Unix / Programmierung~Betriebssystem (EDV) / Linux~Linux~Unix / Linux, Fachkategorie: Systemadministration, Sprache: Deutsch, Warengruppe: HC/Betriebssysteme/Benutzeroberflächen, Fachkategorie: Linux, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Länge: 246, Breite: 181, Höhe: 54, Gewicht: 1722, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2674210, Vorgänger EAN: 9783836263467 9783836240871 9783836223102 9783836216500 9783836211574, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0080, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 5378344,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.30387,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Neat Board 50 - Collaboration Touch-Board für Huddle- & Open-Space-Lösungen50" 4K-Multi-Touch-LED / 113° Sichtfeld Weitwinkelkamera + 50 MP Auflösung der Aufnahme / 4x Digitalzoom, 5x Mikrofone / Neat Active Marker / Zubehör (Nicht im Lieferumfang): Adapter Stand-, Halterung- & Wandhalt6947,47 €*Versand: 49,99 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet "PayPal offene Autorisierung"?
Die "PayPal offene Autorisierung" bezieht sich auf eine Funktion von PayPal, bei der ein Händler eine Zahlung vorerst autorisiert, aber noch nicht abschließt. Dadurch kann der Händler die Zahlung später bestätigen und den Betrag einziehen, wenn die Ware oder Dienstleistung erbracht wurde. Diese Funktion ermöglicht es Händlern, Zahlungen zu reservieren, bis sie bereit sind, den Kauf abzuschließen. **
-
Was ist eine Autorisierung der Kreditkarte?
Was ist eine Autorisierung der Kreditkarte? **
-
Was bedeutet bei PayPal Autorisierung offen?
"Was bedeutet bei PayPal Autorisierung offen?" Dies bedeutet, dass eine Zahlung noch nicht abgeschlossen oder autorisiert wurde. Es kann verschiedene Gründe dafür geben, wie zum Beispiel fehlende Bestätigungsinformationen oder Sicherheitsüberprüfungen. In diesem Zustand wird die Zahlung vorläufig zurückgehalten, bis alle erforderlichen Schritte abgeschlossen sind. Es ist ratsam, den Kundenservice von PayPal zu kontaktieren, um weitere Informationen zu erhalten und das Problem zu lösen. **
-
Wie erfolgt die Autorisierung der Kreditkarte?
Die Autorisierung einer Kreditkarte erfolgt in der Regel durch den Händler, der die Kreditkarteninformationen des Kunden an den Kreditkartenanbieter weiterleitet. Der Kreditkartenanbieter prüft dann die Gültigkeit der Kreditkarte, die Verfügbarkeit des Kreditrahmens und die Identität des Karteninhabers. Wenn alle Informationen bestätigt werden, wird die Transaktion genehmigt und der Betrag wird dem Händler gutgeschrieben. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.